メディアブックオフ不正アクセス情報漏えいサイバーセキュリティ
ブックオフに不正アクセス 会員情報が最大約643万件 漏えいの可能性
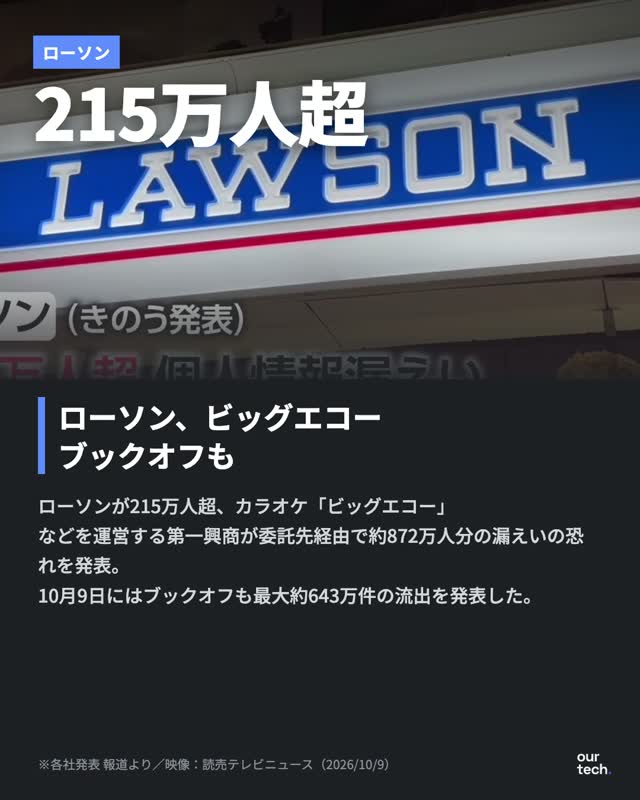
ブックオフグループホールディングスは2026年10月9日、中古品を扱う子会社が運営する会員管理システムに第三者が不正にアクセスし、会員情報が流出したと発表しました。漏えいした可能性があるデータは最大約643万件です。同じ時期には、タイムズカー、ローソン、第一興商、焼肉きんぐなどでも情報漏えいの発表が続いています。
ブックオフグループホールディングスが発表した内容
共同通信の配信(熊本日日新聞掲載、2026年10月9日)によると、不正アクセスを受けたのは、ブックオフグループホールディングスの中古品を扱う子会社が運営する会員管理システムです。
同社が不正アクセスを確認したのは10月6日です。その後の調査で、システムで管理していた会員情報が外部から取得されていたことが分かりました。発表は確認から3日後の10月9日です。
漏えいした可能性があるデータは最大約643万件です。同社によると、流出した情報の悪用は現時点で確認されていません。
流出した可能性がある情報と、含まれない情報
対象の会員情報は、氏名、生年月日、メールアドレス、電話番号、住所などです。ポイントカード番号や会員番号も含まれます。
クレジットカードなどの決済情報は、このシステムでは保有していないため、対象に含まれていません。
同社は「セキュリティー体制の見直しと再発防止に取り組む」とコメントしています。
同じ時期に続いた不正アクセスと漏えい
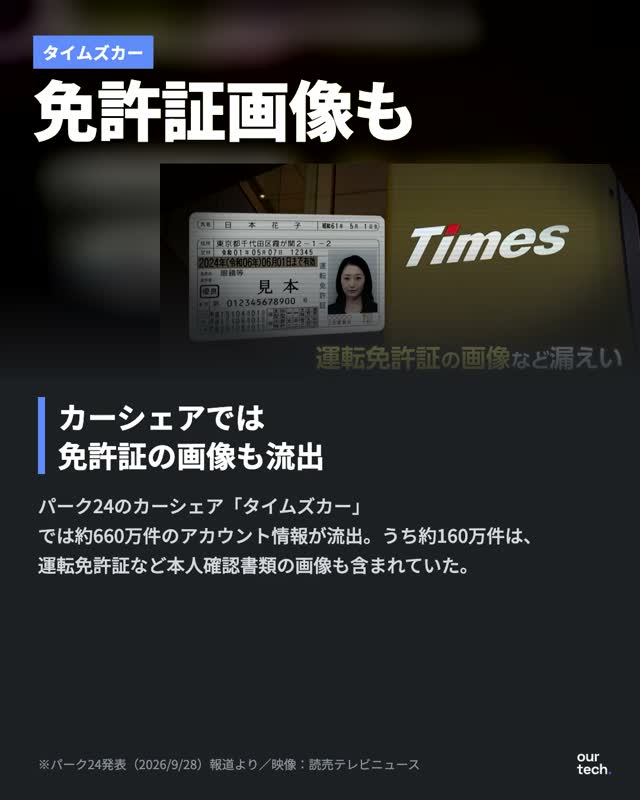
共同通信は、不正アクセスによる情報漏えいが連日明らかになっていると伝えています。カーシェアリングサービス「タイムズカー」では約660万件のアカウントの情報が流出し、そのうち約160万件には運転免許証の画像が含まれていました。10月8日には、ローソンや第一興商などでも情報漏えいが明らかになりました。
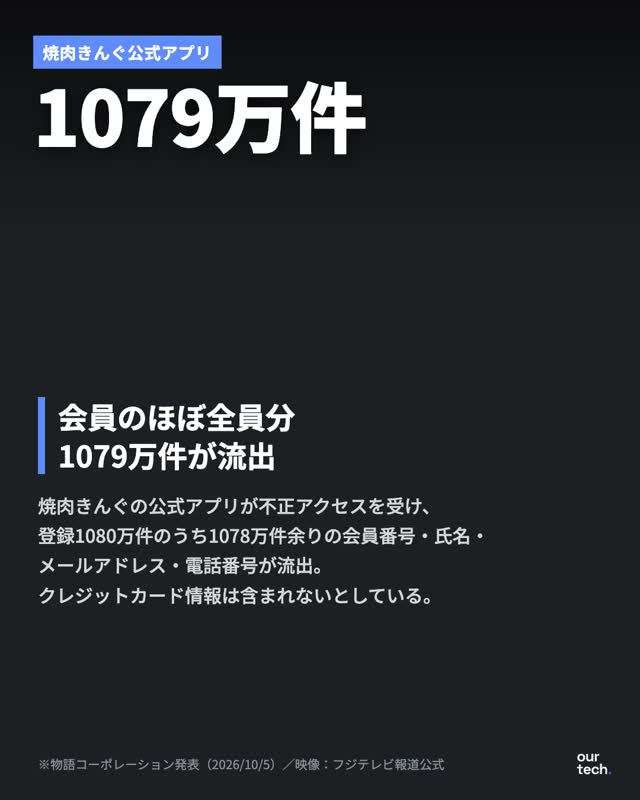
焼肉チェーン「焼肉きんぐ」を展開する物語コーポレーションは、10月5日に発表しています。マネー現代(講談社)によると、10月2日に「焼肉きんぐ」の公式アプリが第三者に不正にアクセスされ、約1078万件の会員情報(氏名、電話番号、メールアドレスなど)が漏えいしました。マネー現代は、公表時の公式アプリの登録者は約1080万件とみられ、登録者の99%にあたると書いています。
その後も不正アクセスの発表は続いています。10月19日の共同通信の配信には「H2Oのシステムに不正アクセス 顧客126万件の個人情報漏えい」「ジョーシンに不正アクセス 一部サービス停止」「ジェトロに不正アクセス ホームページ公開を停止」といった見出しが並んでいます。
マネー現代が伝えるAIとのつながり
マネー現代は2026年10月16日の記事で、10月上旬にかけて国内の企業や自治体で大規模な不正アクセスと情報漏えいが相次いでいると伝えています。
同誌は、焼肉きんぐやタイムズカーの事例について、主な原因は、各メディアが報じているとおり、高性能なAIが広まったことでサイバー攻撃用のAIが出回り、それが不正アクセスに使われていることによるところが大きいと書いています。
焼肉きんぐについては、物語コーポレーションが発覚直後に不正アクセスを防ぐ措置をとり、サービスの提供を続けています。具体的な原因は、調査中として公表していません。マネー現代によると、専門家の間では、アプリそのものに脆弱性がなかったかどうかに焦点が当たりつつあります。問題の発覚からしばらくして、アプリ開発に関する新しい事実が明らかになったためだと同誌は伝えています。
「セキュリティー体制の見直しと再発防止に取り組む」
〈現在、原因および不正アクセスが可能となった経緯について 詳細な調査を進めております。〉
出典
AI導入・お困りごとの無料相談
Google Meet で30分、1社1回まで無料でお聞きします。何から始めればよいか分からない段階でも構いません。